
Tư vấn Long Phan thường xuyên nhận được câu hỏi từ khách hàng doanh nghiệp về nghĩa vụ pháp lý khi thu thập, lưu trữ và sử dụng dữ liệu khách hàng, nhân viên. Kể từ ngày 01/01/2026, doanh nghiệp xử lý dữ liệu cá nhân phải tuân thủ đồng thời Luật Bảo vệ dữ liệu cá nhân 2025 và Nghị định 356/2025/NĐ-CP, với hàng loạt nghĩa vụ mới về sự đồng ý, đánh giá tác động, thông báo sự cố và mức phạt có thể lên tới 3 tỷ đồng. Bài viết hệ thống hóa các quy định cần nắm, kèm cập nhật pháp luật doanh nghiệp mới nhất, để doanh nghiệp rà soát tuân thủ kịp thời.
Lưu ý quan trọng:
Doanh nghiệp xử lý dữ liệu cá nhân là tổ chức thực hiện bất kỳ hoạt động nào tác động tới dữ liệu cá nhân — thu thập, ghi, phân tích, lưu trữ, chỉnh sửa, sử dụng, chia sẻ, chuyển giao hoặc xóa dữ liệu của khách hàng, nhân viên, đối tác. Luật Bảo vệ dữ liệu cá nhân 2025 áp dụng đối với cơ quan, tổ chức, cá nhân Việt Nam và cả tổ chức, cá nhân nước ngoài có liên quan đến hoạt động xử lý dữ liệu cá nhân của công dân Việt Nam.
Nghĩa vụ tuân thủ phát sinh ngay từ thời điểm doanh nghiệp bắt đầu thu thập dữ liệu, không phụ thuộc quy mô hay lĩnh vực kinh doanh. Website có form đăng ký, hệ thống CRM lưu thông tin khách hàng, phần mềm chấm công nhân sựhay ứng dụng thương mại điện tử đều là hoạt động xử lý dữ liệu cá nhân thuộc phạm vi điều chỉnh của Luật.
Điều 3 Luật Bảo vệ dữ liệu cá nhân 2025 quy định 6 nguyên tắc xuyên suốt mà doanh nghiệp phải bảo đảm khi xử lý dữ liệu cá nhân. Đây là khung tham chiếu để đánh giá mọi hoạt động thu thập, lưu trữ dữ liệu có hợp pháp hay không.
Song song với nguyên tắc xử lý, doanh nghiệp phải tôn trọng đầy đủ các quyền mà khách hàng, nhân viên — với tư cách chủ thể dữ liệu — có thể viện dẫn để khiếu nại nếu bị xâm phạm.
Theo khoản 1 Điều 4 Luật Bảo vệ dữ liệu cá nhân 2025, chủ thể dữ liệu có các quyền: được biết về hoạt động xử lý dữ liệu của mình; đồng ý hoặc rút lại sự đồng ý; truy cập để xem, chỉnh sửa dữ liệu; yêu cầu cung cấp, xóa hoặc hạn chế xử lý dữ liệu; phản đối xử lý dữ liệu; và khiếu nại, tố cáo, khởi kiện, yêu cầu bồi thường thiệt hại khi quyền bị xâm phạm.
Sự im lặng hoặc không phản hồi của chủ thể dữ liệu không được coi là sự đồng ý. Doanh nghiệp phải chứng minh được sự đồng ý hợp lệ khi có tranh chấp, nên việc lưu trữ bằng chứng đồng ý (văn bản, tin nhắn, log hệ thống) là yêu cầu bắt buộc trên thực tế.
Không phải mọi hoạt động xử lý đều cần xin sự đồng ý. Khoản 1 Điều 19 Luật Bảo vệ dữ liệu cá nhân 2025 quy định 5 trường hợp ngoại lệ, gồm: để bảo vệ tính mạng, sức khỏe, danh dự, nhân phẩm, quyền và lợi ích hợp pháp của chủ thể dữ liệu hoặc người khác trong tình huống cấp bách; để giải quyết tình trạng khẩn cấp, nguy cơ đe dọa an ninh quốc gia chưa đến mức ban bố tình trạng khẩn cấp, phòng chống bạo loạn, khủng bố, tội phạm; phục vụ hoạt động quản lý nhà nước theo quy định pháp luật; và thực hiện thỏa thuận của chủ thể dữ liệu với cơ quan, tổ chức, cá nhân liên quan theo quy định pháp luật.
Doanh nghiệp cần lưu ý: đây là ngoại lệ, không phải căn cứ để mở rộng tùy tiện. Khoản 2 Điều 19 buộc doanh nghiệp thiết lập cơ chế giám sát riêng khi áp dụng ngoại lệ này — gồm quy trình xử lý dữ liệu, đánh giá rủi ro định kỳ, kiểm tra tuân thủ và cơ chế tiếp nhận phản ánh. Trước khi viện dẫn Điều 19 để bỏ qua việc xin đồng ý, doanh nghiệp nên rà soát kỹ căn cứ áp dụng để tránh bị coi là xử lý dữ liệu trái quy định.
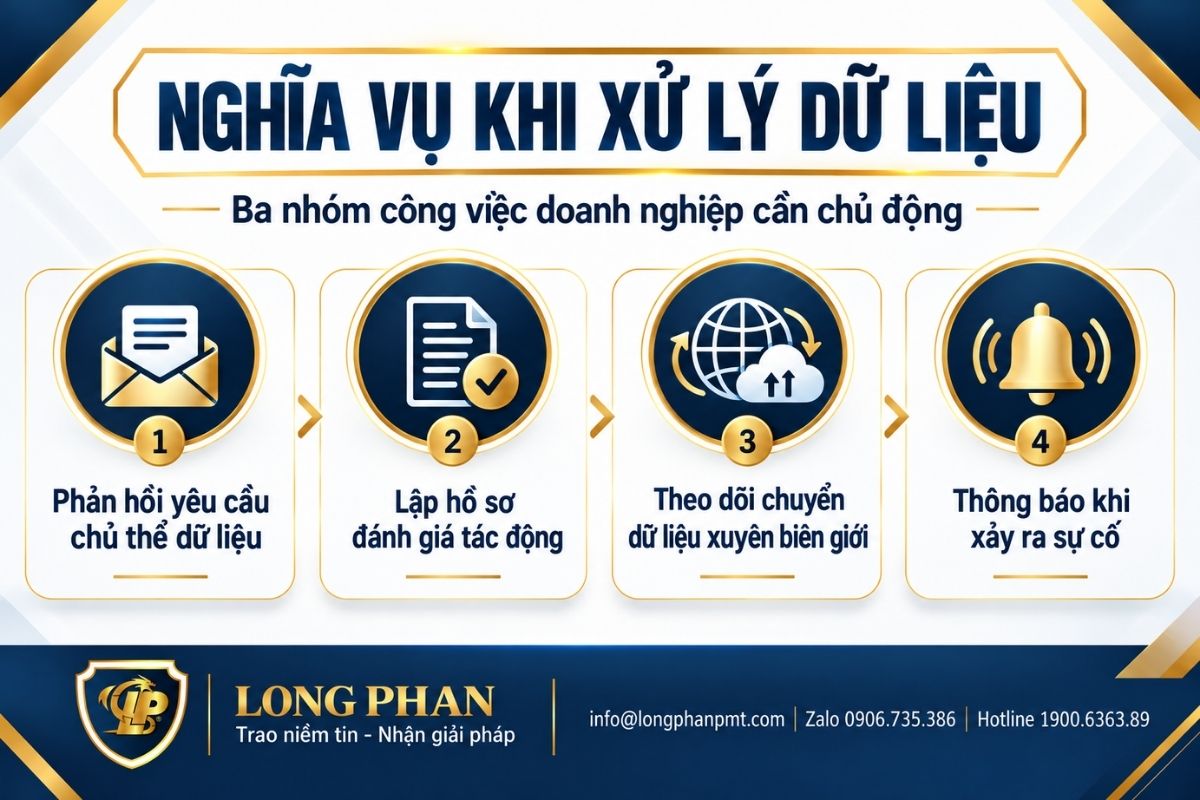
Ngoài việc tôn trọng quyền của chủ thể dữ liệu, doanh nghiệp xử lý dữ liệu cá nhân còn phải chủ động thực hiện ba nhóm nghĩa vụ cụ thể: phản hồi đúng hạn khi nhận yêu cầu của chủ thể dữ liệu, lập hồ sơ đánh giá tác động, và thông báo khi xảy ra sự cố. Đây là nhóm nghĩa vụ dễ phát sinh vi phạm nhất trên thực tế vì gắn với mốc thời gian cụ thể.
Điều 5 Nghị định 356/2025/NĐ-CP ấn định thời hạn phản hồi và xử lý theo từng loại yêu cầu, thay vì áp dụng chung một mốc 72 giờ như quy định cũ tại Nghị định 13/2023/NĐ-CP đã hết hiệu lực. Trong mọi trường hợp, doanh nghiệp phải phản hồi xác nhận đã nhận yêu cầu trong 2 ngày làm việc.
| Loại yêu cầu của chủ thể dữ liệu | Thời hạn thực hiện | Có bên xử lý/bên thứ ba liên quan |
| Rút lại đồng ý, hạn chế, phản đối xử lý | 15 ngày | 20 ngày |
| Xem, chỉnh sửa, cung cấp dữ liệu | 10 ngày | 15 ngày |
| Xóa dữ liệu cá nhân | 20 ngày | 30 ngày |
Doanh nghiệp được gia hạn thêm một lần nếu yêu cầu phức tạp, nhưng phải thông báo lý do và chịu trách nhiệm chứng minh việc gia hạn là cần thiết, hợp lý.
Bên kiểm soát dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân, bên xử lý dữ liệu cá nhân phải lập, lưu trữ hồ sơ đánh giá tác động xử lý dữ liệu cá nhân và gửi 1 bản chính cho cơ quan chuyên trách trong thời gian 60 ngày kể từ ngày đầu tiên xử lý dữ liệu cá nhân. Hồ sơ này chỉ cần lập một lần cho suốt thời gian hoạt động, nhưng phải cập nhật định kỳ 6 tháng khi có thay đổi, hoặc cập nhật ngay trong các trường hợp thay đổi lớn về mục đích, phương thức, công nghệ xử lý theo quy định tại Điều 22 của Luật.
Khi chuyển dữ liệu cá nhân ra nước ngoài — kể cả cho nhà cung cấp phần mềm, nền tảng lưu trữ đám mây nước ngoài — doanh nghiệp phải lập hồ sơ đánh giá tác động chuyển dữ liệu xuyên biên giới theo mẫu do Chính phủ quy định và gửi thông báo cho Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an. Cơ quan chức năng trả kết quả thẩm định trong thời hạn 15 ngày.
Căn cứ: Điều 21, Điều 22 Luật Bảo vệ dữ liệu cá nhân 2025; khoản 1 Điều 19 Nghị định 356/2025/NĐ-CP.
Khi phát hiện hành vi vi phạm quy định về bảo vệ dữ liệu cá nhân, bên kiểm soát dữ liệu hoặc bên kiểm soát và xử lý dữ liệu phải thông báo cho Bộ Công an (Cục A05) chậm nhất 72 giờ sau khi xảy ra hoặc phát hiện vi phạm. Riêng đối với sự cố liên quan đến dữ liệu vị trí và dữ liệu sinh trắc học, doanh nghiệp còn phải thông báo trực tiếp cho chủ thể dữ liệu bị ảnh hưởng trong 72 giờ, hoặc công khai thông báo qua phương tiện điện tử nếu không kịp thông báo cá nhân hóa.
Hồ sơ vi phạm — bao gồm loại dữ liệu bị ảnh hưởng, phạm vi, mức độ rủi ro, nguyên nhân và biện pháp khắc phục — phải được lưu trữ tối thiểu 5 năm kể từ ngày khắc phục xong sự cố để phục vụ công tác thanh tra, kiểm tra. Thủ tục thông báo cụ thể được hướng dẫn tại Cổng dịch vụ công Bộ Công an, Thủ tục thông báo vi phạm quy định về bảo vệ dữ liệu cá nhân.
Trước khi mức phạt phát sinh, Quý khách có thể gửi thông tin về lĩnh vực hoạt động, loại dữ liệu doanh nghiệp đang thu thập, hiện trạng hồ sơ pháp lý hiện có và thời hạn cần được tư vấn để Tư vấn Long Phan đánh giá sơ bộ mức độ rủi ro.
>>>Xem thêm: Quy định về trách nhiệm bảo vệ dữ liệu cá nhân của cơ quan, tổ chức trong tuyển dụng lao động
Điều 7 Luật Bảo vệ dữ liệu cá nhân 2025 liệt kê các hành vi bị nghiêm cấm tuyệt đối, là ranh giới doanh nghiệp cần tự kiểm tra định kỳ:
Trong thực tế tư vấn, hành vi số 4 (xử lý trái quy định) là rủi ro phổ biến nhất với doanh nghiệp thông thường, thường phát sinh không do cố ý mà do thiếu quy trình xin đồng ý hợp lệ hoặc thiếu biện pháp bảo mật kỹ thuật, dẫn tới lộ dữ liệu ngoài ý muốn.
Căn cứ: Điều 7 Luật Bảo vệ dữ liệu cá nhân 2025.
Đây là nội dung khiến hầu hết doanh nghiệp xử lý dữ liệu cá nhân tìm đến bài viết này. Điều 8 Luật Bảo vệ dữ liệu cá nhân 2025 chia mức phạt tiền theo ba khung hành vi, với mức trần lên tới 3 tỷ đồng hoặc theo tỷ lệ doanh thu.
| Khung phạt | Hành vi vi phạm | Mức phạt tối đa |
| Khoản 3 Điều 8 | Mua, bán dữ liệu cá nhân | 10 lần khoản thu từ hành vi vi phạm; nếu không xác định được khoản thu hoặc mức tính thấp hơn 3 tỷ đồng thì áp dụng 3 tỷ đồng |
| Khoản 4 Điều 8 | Vi phạm quy định chuyển dữ liệu cá nhân xuyên biên giới | 5% doanh thu năm liền kề trước đó; nếu không có doanh thu hoặc mức tính thấp hơn khoản 5 thì áp dụng mức tại khoản 5 |
| Khoản 5 Điều 8 | Các hành vi vi phạm khác | 3 tỷ đồng |
Mức phạt tiền tối đa là 10 lần khoản thu có được từ hành vi vi phạm. Trường hợp không xác định được khoản thu, hoặc mức tính theo khoản thu thấp hơn 3 tỷ đồng, cơ quan xử phạt áp dụng mức tối đa 3 tỷ đồng.
Căn cứ: khoản 3 Điều 8 Luật Bảo vệ dữ liệu cá nhân 2025.
Mức phạt tối đa là 5% doanh thu của năm liền kề trước đó của tổ chức vi phạm. Nếu tổ chức không có doanh thu năm liền kề, hoặc mức phạt tính theo doanh thu thấp hơn mức tối đa tại khoản 5 Điều 8, cơ quan xử phạt áp dụng mức phạt theo khoản 5.
Căn cứ: khoản 4 Điều 8 Luật Bảo vệ dữ liệu cá nhân 2025.
Các hành vi vi phạm còn lại trong lĩnh vực bảo vệ dữ liệu cá nhân — như chậm lập hồ sơ đánh giá tác động, chậm thông báo sự cố, thiết lập cơ chế đồng ý không hợp lệ — chịu mức phạt tiền tối đa 3 tỷ đồng.
Căn cứ: khoản 5 Điều 8 Luật Bảo vệ dữ liệu cá nhân 2025.
Các mức phạt tiền tối đa nêu tại khoản 3, khoản 4, khoản 5 Điều 8 áp dụng cho tổ chức vi phạm. Cá nhân thực hiện cùng hành vi vi phạm chịu mức phạt tiền tối đa bằng một phần hai mức phạt áp dụng cho tổ chức. Chính phủ quy định phương pháp tính khoản thu có được từ hành vi vi phạm để làm căn cứ xử phạt.
Căn cứ: khoản 6, khoản 7 Điều 8 Luật Bảo vệ dữ liệu cá nhân 2025.
>>>Xem thêm: Danh mục dữ liệu cá nhân nhạy cảm từ 01/01/2026
Qua quá trình hỗ trợ doanh nghiệp xử lý dữ liệu cá nhân rà soát hồ sơ, một số sai lầm lặp lại ở nhiều doanh nghiệp thuộc nhiều lĩnh vực khác nhau.
Khi doanh nghiệp gặp một trong bốn tình huống trên, đây là dấu hiệu cần rà soát pháp lý ngay, vì rủi ro không nằm ở ý định vi phạm mà ở khoảng trống quy trình.
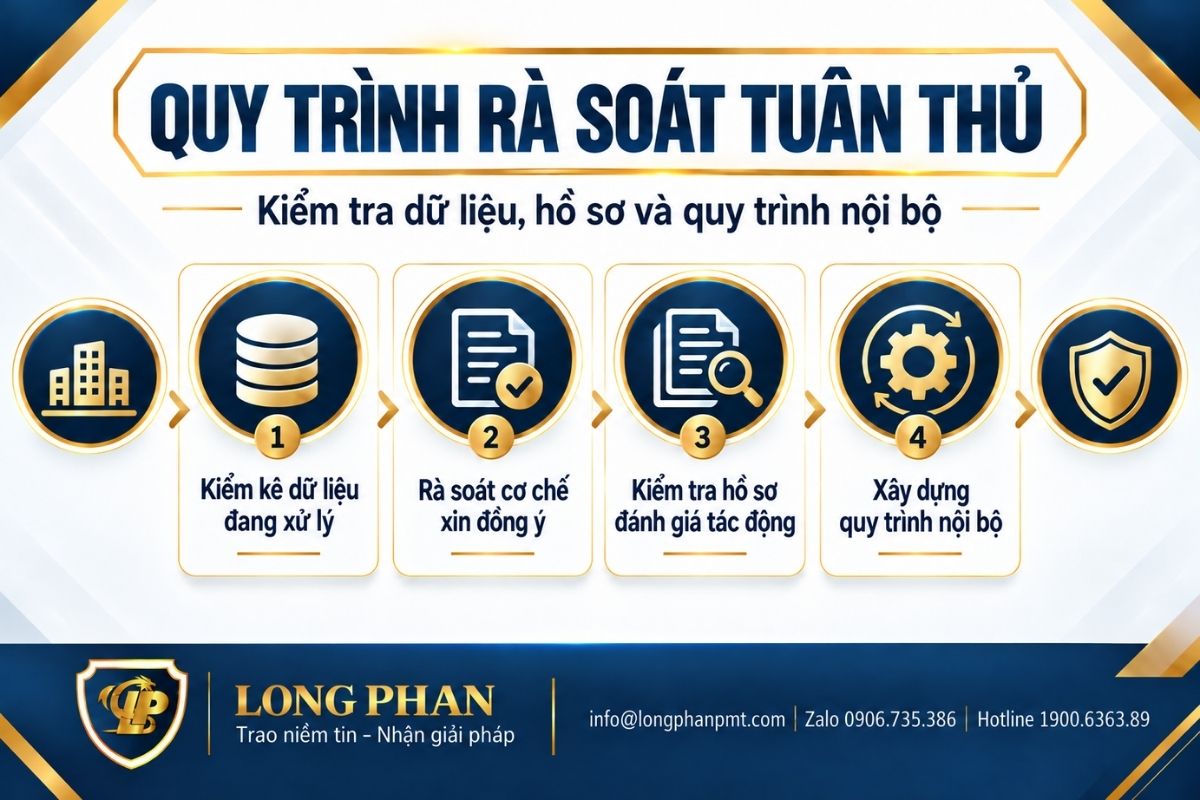
Để giảm thiểu rủi ro, doanh nghiệp xử lý dữ liệu cá nhân nên triển khai quy trình rà soát theo các bước sau:
Tư vấn Long Phan cung cấp dịch vụ tư vấn, rà soát và hỗ trợ doanh nghiệp xây dựng hệ thống tuân thủ pháp luật trong quá trình thu thập, lưu trữ, sử dụng, chia sẻ và chuyển giao dữ liệu cá nhân, bao gồm:
Quý khách có thể gửi hồ sơ vụ việc qua email info@longphanpmt.com hoặc Zalo 0906.735.386 để được đánh giá sơ bộ.
Trong quá trình thu thập, xử lý và lưu trữ dữ liệu cá nhân, doanh nghiệp thường gặp vướng mắc về sự đồng ý của khách hàng, quyền xóa dữ liệu, đánh giá tác động, xử lý sự cố và chuyển dữ liệu ra nước ngoài. Dưới đây là một số câu hỏi thường gặp cần lưu ý:
Không. Khoản 1 Điều 19 Luật Bảo vệ dữ liệu cá nhân 2025 quy định 5 trường hợp ngoại lệ được xử lý dữ liệu mà không cần sự đồng ý, như bảo vệ tính mạng, sức khỏe trong tình huống cấp bách hoặc phục vụ hoạt động quản lý nhà nước. Ngoài các trường hợp này, doanh nghiệp vẫn phải xin sự đồng ý hợp lệ và lưu trữ bằng chứng.
Có. Khoản 1 Điều 4 Luật Bảo vệ dữ liệu cá nhân 2025 ghi nhận quyền yêu cầu xóa dữ liệu là một trong các quyền cơ bản của chủ thể dữ liệu. Theo Điều 5 Nghị định 356/2025/NĐ-CP, doanh nghiệp phải phản hồi trong 2 ngày làm việc và hoàn tất việc xóa trong 20 ngày, hoặc 30 ngày nếu có liên quan đến bên xử lý, bên thứ ba.
Theo khoản 1 Điều 21 Luật Bảo vệ dữ liệu cá nhân 2025, doanh nghiệp phải lập, lưu trữ và gửi 1 bản chính hồ sơ đánh giá tác động cho cơ quan chuyên trách trong 60 ngày kể từ ngày đầu tiên xử lý dữ liệu cá nhân. Hồ sơ chỉ cần lập một lần và được cập nhật khi có thay đổi theo Điều 22.
Doanh nghiệp phải thông báo cho Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an chậm nhất 72 giờ sau khi xảy ra hoặc phát hiện vi phạm, theo quy định tại Nghị định 356/2025/NĐ-CP. Hồ sơ vi phạm phải lưu trữ tối thiểu 5 năm.
Theo khoản 3 Điều 8 Luật Bảo vệ dữ liệu cá nhân 2025, mức phạt tối đa là 10 lần khoản thu có được từ hành vi vi phạm. Nếu không xác định được khoản thu hoặc mức tính thấp hơn 3 tỷ đồng, cơ quan xử phạt áp dụng mức tối đa 3 tỷ đồng.
Có. Việc lưu trữ hoặc chia sẻ dữ liệu qua nền tảng, máy chủ đặt tại nước ngoài được coi là chuyển dữ liệu xuyên biên giới theo Điều 22 Luật Bảo vệ dữ liệu cá nhân 2025. Doanh nghiệp phải lập hồ sơ đánh giá tác động riêng và thông báo cho Bộ Công an trước khi thực hiện.
Theo khoản 6 Điều 8 Luật Bảo vệ dữ liệu cá nhân 2025, cá nhân thực hiện cùng hành vi vi phạm chịu mức phạt tiền tối đa bằng một phần hai mức phạt áp dụng đối với tổ chức.
Doanh nghiệp xử lý dữ liệu cá nhân cần rà soát đồng thời bốn nhóm nghĩa vụ: xin sự đồng ý hợp lệ, lập hồ sơ đánh giá tác động đúng hạn, xây dựng quy trình phản hồi yêu cầu chủ thể dữ liệu và quy trình thông báo sự cố trong 72 giờ. Mức phạt lên tới 3 tỷ đồng hoặc 5% doanh thu là rủi ro tài chính thực tế, không phải quy định mang tính hình thức. Tư vấn Long Phan sẵn sàng hỗ trợ doanh nghiệp rà soát toàn diện hồ sơ tuân thủ; Quý khách có thể liên hệ hotline 1900636389 để được tư vấn cụ thể theo tình huống thực tế.
📚 Bài viết được tư vấn chuyên môn dựa trên hệ thống văn bản pháp luật sau: